Nous avons déjà présenté ce que sait faire GTPCProxy et son fonctionnement interne. Passons maintenant à la pratique avec quatre scénarios dans lesquels GTPCProxy de VAS Experts simplifie ces changements et aide à réduire les risques pour les abonnés.
1. Retrait du GGSN sans remplacer le SGSN
De nombreux opérateurs connaissent bien cette situation. La LTE est depuis longtemps desservie par des passerelles PGW modernes, tandis que le réseau 2G/3G fonctionne toujours via un ancien GGSN, la passerelle qui jouait le rôle du PGW dans les réseaux des générations précédentes. Les SGSN qui desservent les abonnés 2G/3G ne savent travailler qu’avec l’ancienne version du protocole, et les PGW modernes ne peuvent pas fonctionner comme un GGSN. Sans GGSN, il n’y a donc rien pour desservir les abonnés 2G/3G, et l’opérateur ne prévoit pas de remplacer les SGSN. Plus l’opérateur exploite longtemps l’ancien GGSN, plus il devient difficile de le maintenir en service, de trouver des pièces détachées et de préserver la compatibilité avec le système de taxation en place.
GTPCProxy assure l’interopérabilité entre l’ancien GGSN et les nouveaux nœuds du réseau en convertissant les messages entre versions du protocole. Le SGSN continue d’utiliser l’ancienne version (GTPv1), tandis que la connexion est desservie par un PGW moderne qui ne comprend que la nouvelle (GTPv2). Le proxy convertit non seulement les messages eux-mêmes, mais aussi tout leur contenu : adresses et identifiants de tunnel (TEID), paramètres de qualité de service, localisation de l’abonné, identifiant de taxation et causes de rejet. Les abonnés en itinérance sont traités de la même manière.
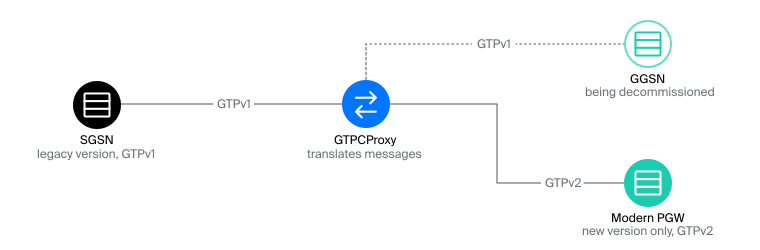
Figure 1 : Compatibilité entre les anciens et les nouveaux nœuds du réseau
Tant que le GGSN fonctionne, le proxy peut lui orienter une partie des connexions. Une fois le GGSN arrêté, tous les abonnés 2G/3G seront desservis par le PGW moderne.
La conversion s’active dans les paramètres du pool et fonctionne selon l’un des deux modes suivants.
- Mode de secours. La connexion est orientée vers le PGW moderne uniquement si les passerelles assurant la fonction GGSN sont indisponibles.
- Mode principal. Les règles de routage orientent directement les abonnés sélectionnés vers le PGW moderne.
Le mode principal permet de retirer le GGSN par étapes. On bascule d’abord une partie des abonnés vers la nouvelle passerelle, puis tout un point d’accès (APN), et ce n’est qu’ensuite que le GGSN est retiré du service. L’abonné qui passe de la 2G/3G à la LTE conserve sa connexion pendant tout ce temps.
| Détails techniques | Description |
| Interfaces | Gn/Gp (2G/3G, GTPv1) et S5/S8 (LTE, GTPv2) |
| Ce qui est converti | Adresses et TEID, paramètres QoS (TS 23.401, annexe E), localisation, Charging ID, causes de rejet |
| Itinérance | Abonnés connectés via Gp |
2. Remplacement du PGW sans bascule en une nuit
En général, la migration vers le PGW d’un autre fabricant se fait en une seule fois. La bascule est planifiée de nuit, et un plan de retour arrière préparé à l’avance permet de rétablir la configuration précédente en cas de problème pendant la migration. Avec GTPCProxy, la nouvelle passerelle peut être mise en service progressivement.
Les règles de routage et les poids du pool envoient vers le nouveau PGW la part souhaitée des nouvelles connexions. Les abonnés peuvent être sélectionnés par plage d’IMSI, par point d’accès (APN) ou par type de réseau radio. Les sessions déjà établies restent sur l’ancien PGW jusqu’à ce qu’elles se terminent d’elles-mêmes.
Les règles et les pools sont stockés dans le document de routage, qui constitue la configuration du proxy. Il peut être modifié sans redémarrer le proxy. Avant de l’appliquer, le proxy valide la nouvelle version, et il est possible de revenir à la précédente en une seule action dans l’interface web.
Si le nouveau PGW commence à rejeter des connexions ou se retrouve surchargé, le proxy le détecte lors de la vérification de l’état du pool et oriente les connexions vers une autre passerelle du pool. Si le PGW tombe complètement en panne, ses abonnés se reconnectent aux passerelles opérationnelles et obtiennent de nouvelles adresses IP. Le PGW rétabli est remis en service progressivement.
3. Passerelles des partenaires, des opérateurs virtuels et du M2M
De nombreux opérateurs hébergent des opérateurs de réseau mobile virtuel (MVNO), des points d’accès d’entreprise ou un grand client M2M disposant de son propre PGW. Ces abonnés doivent être orientés avec précision vers leurs passerelles. Les règles de GTPCProxy sélectionnent le pool selon les préfixes et plages d’IMSI, le point d’accès, le réseau par lequel l’abonné se connecte et le type de réseau radio.
Le proxy peut également modifier les paramètres de la session, par exemple le point d’accès, les conditions de taxation ou le type de connexion. Les paramètres modifiés sont pris en compte lors du choix du PGW et transmis à la passerelle sélectionnée. Ainsi, le PGW du partenaire reçoit les paramètres sous la forme qu’il attend, et il n’est pas nécessaire de reconfigurer le SGW ni le MME.
Autre critère : la localisation de l’abonné. Les règles permettent de définir jusqu’à 64 zones. On peut ainsi créer des pools régionaux de PGW, un pool dédié à une zone de grand événement ou aux appareils M2M sur un territoire donné.
| Ce que prend en compte la règle | Paramètre technique |
| Numéro de la carte SIM (préfixe ou plage) | IMSI |
| Numéro de téléphone (préfixe) | MSISDN |
| Point d’accès | APN |
| Réseau par lequel l’abonné se connecte | PLMN |
| Type de réseau radio | RAT Type |
| Localisation (jusqu’à 64 zones) | TAC, ECI, eNB, LAC, CGI, SAI, RAI |
Parmi les paramètres que le proxy peut substituer figurent APN, Selection Mode, Charging Characteristics, PDN Type, entre autres.
4. Reconnexion à la passerelle de la nouvelle région
Un PGW régional est pratique tant que l’abonné ne se déplace pas dans une autre région avec une connexion ouverte. Il continue alors de passer par la passerelle de l’ancienne région. Le proxy est informé du changement de localisation par les rapports des nœuds de contrôle du réseau (MME et S4-SGSN).
GTPCProxy peut mettre fin à une telle connexion selon les procédures de la norme 3GPP (TS 23.401). Il ferme d’abord la connexion côté SGW et MME, puis côté PGW, et demande à l’appareil de se reconnecter. L’appareil se connecte alors au pool de la nouvelle région et obtient une nouvelle adresse IP.
Il est préférable d’activer cette fonction par étapes.
- On active d’abord le mode observation. Le proxy ne termine rien : il se contente de compter les connexions qu’il aurait terminées et de les afficher dans les métriques.
- On active ensuite la terminaison des connexions proprement dite. On définit pour cela une limitation de cadence, un amortissement et une protection contre les terminaisons massives lorsque la localisation d’un grand nombre d’abonnés change simultanément.
Certaines connexions ne sont jamais touchées par le proxy. Si l’abonné est en communication vocale, la terminaison est reportée à la fin de l’appel. Les connexions d’urgence et IMS, les connexions avec adresse statique et les connexions vers des points d’accès figurant sur la liste d’exclusion ne sont jamais terminées.
En complément : les connexions IMS sont préservées lors du redémarrage du SGW
Les appels sur LTE (VoLTE) passent par des connexions IMS. Normalement, lorsqu’un SGW redémarre, le PGW l’apprend par le changement du compteur de redémarrages (Recovery) et supprime toutes les connexions de ce SGW, y compris les connexions IMS.
Avec la configuration appropriée, GTPCProxy conserve les connexions du SGW ou du SGSN redémarré afin qu’elles puissent être restaurées conformément à la norme 3GPP. Par défaut, les connexions sont conservées 3 660 secondes, soit environ une heure. Ainsi, le redémarrage d’un SGW n’interrompt pas les connexions IMS sur lesquelles repose la VoLTE.
En résumé
Aucun des quatre scénarios ne nécessite de modifier le MME, le SGW, le SGSN ou le PGW. Il suffit d’ajouter des enregistrements DNS pour les points d’accès concernés. Le proxy fonctionne avec tous les nœuds selon les normes 3GPP, et toutes les règles sont stockées dans un seul document de routage.
VAS Experts propose de tester la conversion de protocole et la terminaison des connexions lors d’un changement de région dans le laboratoire de l’opérateur, sur ses propres nœuds. Le pack de validation en laboratoire comprend les configurations, les scénarios, la procédure de retour arrière et le format du rapport. Écrivez-nous, et nous sélectionnerons les scénarios adaptés à votre réseau.