L’accès de confiance via TWAG permet de ramener tout ce trafic dans le cœur de réseau. Voici comment fonctionne notre solution, pourquoi elle est compatible avec n’importe quel point d’accès et ce qu’elle apporte aux MNO et aux MVNO.
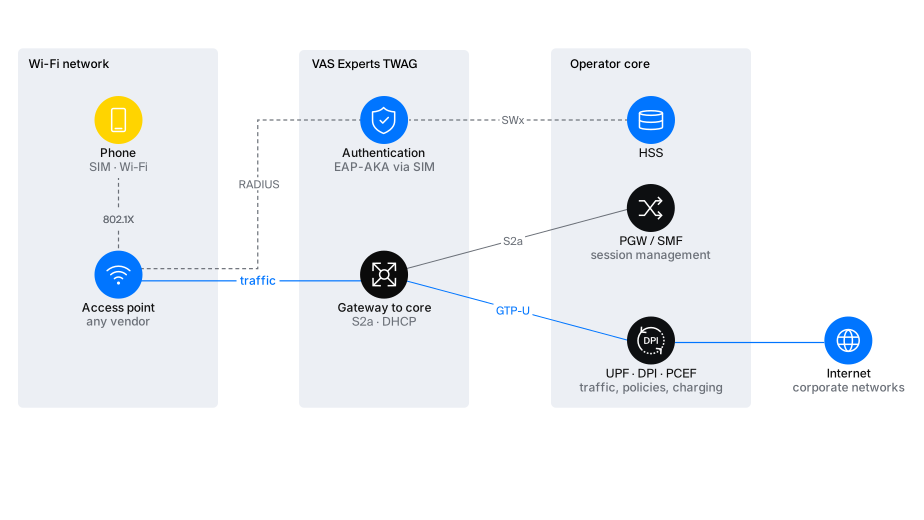
Figure 1 — Fonctionnement de TWAG
Accès de confiance et accès non fiable
La spécification 3GPP TS 23.402 décrit deux façons de raccorder le Wi-Fi au cœur de réseau paquet de l’opérateur. La différence tient au fait que l’opérateur fait confiance ou non au réseau par lequel arrive l’abonné.
L’accès non fiable (untrusted) est conçu pour n’importe quel réseau, qu’il s’agisse du routeur domestique de l’abonné ou du Wi-Fi d’un café. L’opérateur ne le contrôle pas : c’est donc le terminal mobile qui protège le trafic. Il établit un tunnel IPsec jusqu’à la passerelle ePDG, et l’ePDG transmet la session au cœur de réseau via l’interface S2b. C’est ainsi que fonctionne le Wi-Fi Calling, disponible aujourd’hui sur presque tous les smartphones.
L’accès de confiance (trusted) est utilisé sur un réseau contrôlé par l’opérateur. Tout le trafic de l’abonné passe par le cœur de réseau, pas seulement les appels : l’opérateur ne perd ni le trafic ni le contrôle sur celui-ci. Le téléphone n’a pas besoin de tunnel IPsec, le débit est donc le même qu’en Wi-Fi classique. L’abonné se connecte avec sa SIM, sans mot de passe, et conserve son numéro, son forfait et ses services, comme en LTE.
| Accès non fiable (ePDG) | Accès de confiance (TWAG) | |
| Type de réseau | N’importe lequel, non contrôlé par l’opérateur | Réseau auquel l’opérateur fait confiance, avec WPA2/WPA3-Enterprise |
| Authentification | Par SIM, lors de l’établissement du tunnel IPsec | Par SIM, via 802.1X/EAP-AKA lors de la connexion au point d’accès |
| Protection du trafic | Tunnel IPsec du téléphone jusqu’à l’ePDG | Chiffrement de la liaison radio WPA2/WPA3, IPsec inutile |
| Interface vers PGW/SMF | S2b | S2a |
| Trafic dans la solution VAS Experts | Voix, SMS, appels vidéo | Trafic Internet et services mobiles |
Pour l’abonné, la différence est presque imperceptible ; pour l’opérateur, elle est fondamentale. Le Wi-Fi Calling ne ramène dans le cœur de réseau que les appels. L’accès de confiance ramène tout le trafic et fait du Wi-Fi une composante à part entière du réseau. Reste à savoir qui, dans ce schéma, vérifie l’abonné par sa SIM, ouvre une session pour lui et transmet le trafic au cœur de réseau. Il faut pour cela une passerelle d’accès de confiance dédiée : le TWAG, dont VAS Experts dispose désormais.
Architecture de TWAG
TWAG (Trusted Wireless Access Gateway) est une passerelle qui fait du Wi-Fi un réseau d’accès supplémentaire de l’opérateur, au même titre que le LTE. Elle permet à l’abonné de se connecter à un point d’accès avec sa carte SIM, sans mot de passe ni portail, d’obtenir une adresse issue du pool de l’opérateur et d’utiliser son forfait et ses services.
TWAG se place entre les points d’accès Wi-Fi et le cœur de réseau de l’opérateur. Il communique avec les points d’accès via RADIUS, avec le HSS via SWx, et avec le PGW / SMF via S2a et GTP-U. Dans notre implémentation, la passerelle assure quatre fonctions principales.
| Fonction | Rôle |
| Authentification par SIM | Reçoit les messages EAP-AKA du point d’accès via RADIUS et vérifie l’abonné. Obtient les vecteurs d’authentification auprès du HSS via SWx ou STa ; la méthode est choisie selon l’identité du téléphone |
| Session dans le cœur de réseau | Ouvre une session pour l’abonné sur le PGW / SMF via S2a, dans l’APN approprié et avec ses politiques |
| Attribution d’adresse | Attribue au téléphone, via DHCP, une adresse issue du pool de l’opérateur et devient sa passerelle par défaut |
| Acheminement du trafic | Encapsule le trafic de l’abonné dans GTP-U et le transmet au cœur de réseau, via DPDK ou via la pile réseau du système d’exploitation |
Le téléphone trouve le réseau de l’opérateur grâce à un profil Passpoint ou à un SSID connu. L’authentification par SIM prend environ une seconde. TWAG ouvre ensuite la session, le téléphone obtient une adresse, et le trafic passe déjà par le DPI et le PCEF de l’opérateur avec les mêmes forfaits, quotas et points d’interception légale qu’en LTE. Lors d’une reconnexion, le point d’accès relance l’authentification EAP, tandis que la session dans le cœur de réseau est conservée. L’abonné garde la même adresse IP et les mêmes services.
Outre ses fonctions principales, TWAG assure la comptabilisation des sessions via RADIUS Accounting et peut déconnecter un abonné. Si une SIM est bloquée, la passerelle envoie au point d’accès une commande RADIUS Disconnect.
TWAG dans les produits VAS Experts
TWAG est l’un des composants de la solution TWAN de VAS Experts, qui réunit les outils permettant d’organiser l’accès Wi-Fi de confiance et non fiable au réseau de l’opérateur. La solution complète comprend cinq composants (voir Tableau 1).
Tableau 1 — Composants de la solution Wi-Fi
| Composant | Rôle dans la solution |
| TWAG | Accès de confiance ; achemine les données de l’abonné sans IPsec |
| ePDG | Accès non fiable ; achemine la voix et les SMS (Wi-Fi Calling) |
| PGW / SMF | Gestion des sessions et attribution d’adresses issues du pool de l’opérateur |
| DPI | Traitement du trafic, filtrage, NAT, priorisation |
| PCEF | Application des politiques et tarification via Gx et Gy, au moyen du PCRF et de l’OCS |
L’élément clé de la solution est le tandem de deux passerelles, TWAG et ePDG. Le trafic y est séparé : les données passent par TWAG sans chiffrement, et pour un appel, le téléphone établit un tunnel IPsec vers l’ePDG à l’intérieur de la session déjà ouverte, comme sur n’importe quel Wi-Fi domestique. Les deux passerelles transmettent l’abonné au même cœur de réseau, et notre ePDG assure déjà le Wi-Fi Calling sur le réseau commercial d’un opérateur.
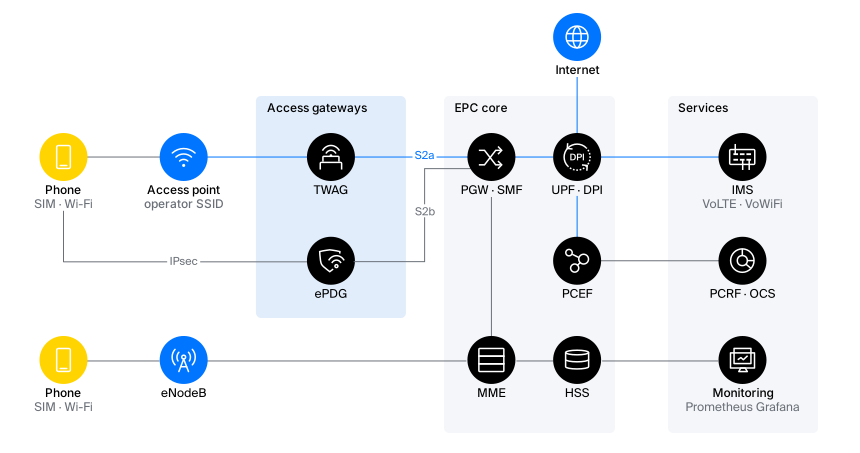
Figure 2 — La solution complète : TWAG, ePDG, PGW / SMF, PCEF et DPI
Si l’opérateur ne dispose pas de son propre cœur de réseau, nos IMS, HSS, MME et UPF viennent s’y ajouter. S’il en a un, les passerelles s’y raccordent via les interfaces standard S2a, S2b, SWx, STa et RADIUS, y compris avec des équipements d’autres constructeurs.
Le Tableau 2 présente les services fournis par ce tandem et les composants qui les mettent en œuvre.
Tableau 2 — Services et composants
| Service | Mise en œuvre | Composant |
| Connexion par SIM sans mot de passe | 802.1X / EAP-AKA, vecteurs d’authentification du HSS, points d’accès de n’importe quel constructeur | TWAG, HSS |
| Session et adresse comme en LTE | S2a vers le PGW / SMF : APN, adresse issue du pool de l’opérateur, attribution via DHCP | TWAG, PGW / SMF |
| Internet | Routage, NAT, filtrage, protection | UPF, DPI |
| Politiques et tarification | Gx / Gy : quotas, listes blanches, priorités, QoS par service ; CDR | PCEF, DPI, PCRF et OCS |
| Accès entreprise | APN → pool d’adresses → VRF, politiques par abonné | PGW / SMF, DPI |
| Voix, SMS, appels vidéo | Wi-Fi Calling : tunnel IPsec vers l’ePDG via la session de données, APN ims | ePDG, IMS |
| Interception légale | Tout le trafic Wi-Fi passe par le PGW, avec les mêmes points d’interception qu’en LTE | PGW / SMF, DPI |
| Déconnexion et contrôle d’accès | Les commandes de l’AAA ou du HSS déconnectent l’abonné au niveau du point d’accès ; comptabilisation via RADIUS | TWAG |
| Supervision et diagnostic | Métriques Prometheus / Grafana, traçage de l’abonné par IMSI, MSISDN ou MAC | TWAG, supervision |
Pourquoi TWAG intéresse les opérateurs mobiles et virtuels
Un MNO, c’est-à-dire un opérateur disposant de ses propres fréquences et stations de base, a déjà une couverture. Pour lui, le Wi-Fi est un moyen de rendre le réseau moins coûteux et plus dense là où la couverture cellulaire est insuffisante. TWAG permet au MNO de répondre à plusieurs besoins :
- Délester les macrocellules dans les stades, les gares et les centres commerciaux, où elles sont saturées aux heures de pointe.
- Assurer la couverture à l’intérieur des bâtiments sans DAS ni small cells. Un point d’accès Wi-Fi 6 coûte nettement moins cher qu’une small cell, et l’installation ne prend que quelques jours.
- Ramener dans le cœur de réseau le trafic qui passe déjà par le Wi-Fi, avec la tarification, les politiques et l’interception légale.
- Si le groupe comprend un fournisseur d’accès haut débit fixe, construire une offre convergente « fixe + mobile ».
Scénario : les routeurs domestiques du fournisseur d’accès
Le groupe compte un fournisseur d’accès disposant de centaines de milliers de routeurs dans les logements et les immeubles. Chacun d’eux diffuse un second SSID de l’opérateur compatible Passpoint. L’abonné, en visite chez des proches ou dans la cour, s’y connecte automatiquement avec sa SIM et bénéficie du débit Wi-Fi là où le LTE ne passe pas. Le trafic des routeurs est déjà agrégé dans le réseau du fournisseur et arrive sur TWAG via IP.
Pour un grand opérateur, TWAG est avant tout un moyen de délester les cellules et de couvrir l’intérieur des bâtiments. Mais l’aspect le plus intéressant concerne les MVNO.
Un MVNO, c’est-à-dire un opérateur virtuel, n’a pas de réseau radio propre et s’appuie sur le réseau d’un opérateur hôte. TWAG lui permet pour la première fois de disposer de son propre réseau d’accès : une partie du trafic n’a donc plus à être payée à l’opérateur hôte.
- Payer moins à l’hôte. Chaque gigaoctet consommé par l’abonné sur le Wi-Fi du MVNO n’a pas à être acheté en gros.
- Être présent là où l’hôte n’a pas de couverture, par exemple sur des sites isolés.
- Vendre aux clients B2B un accès entreprise par SIM sur le Wi-Fi de leurs bureaux.
TWAG transmet l’abonné au cœur de réseau de l’opérateur ; le MVNO a donc besoin de ses propres HSS et PGW, autrement dit d’un modèle de full MVNO.
Scénario : une base-vie isolée
Bases-vie, navires, mines, chantiers : des endroits où il n’y a pas de réseau macro et où il n’y en aura pas. Sur site, on installe des points d’accès Wi-Fi 6 ordinaires, dont le trafic arrive par liaison satellite sur TWAG dans le cœur de réseau de l’opérateur. Les personnes se connectent avec leur SIM et appellent depuis leur propre numéro grâce au Wi-Fi Calling, tandis que l’employeur bénéficie d’un accès maîtrisé, avec politiques et comptabilisation. Pour le MVNO, c’est un point de présence propre, sans opérateur hôte.
Performances et dimensionnement
Un seul serveur TWAG traite jusqu’à 100 Gbit/s de trafic et jusqu’à 50 000 connexions d’abonnés par seconde. Un million de sessions nécessite 36 Go de mémoire. Pour des performances maximales, le trafic est traité en espace utilisateur via DPDK, en contournant la pile réseau du système d’exploitation. Pour une charge modeste, la pile réseau du système d’exploitation peut être utilisée sur n’importe quelle machine virtuelle.
Profils de déploiement types :
| Profil | Abonnés | Trafic | TWAG | ePDG | PGW/SMF | DPI + PCEF | Serveurs |
| Démarrage | 50 000 | 10 Gbit/s | 1 + 1 VM | 1 + 1 VM | 1 + 1 VM | 1 + 1 VM | 2 |
| Régional | 300 000 | 30 Gbit/s | 1 + 1 | 1 + 1 | 1 + 1 | 2 + 1 | 9 |
| National | 1 000 000 | 100 Gbit/s | 2 + 1 | 2 + 1 | 1 + 1 | 6 + 1 | 15 |
| Groupe d’opérateurs | 3 000 000 | 300 Gbit/s | 6 + 1 | 3 + 1 | 3 + 1 | 17 + 1 | 33 |
Le calcul est effectué pour un serveur x86 avec 32 cœurs, 128 Go de RAM et deux ports 100GbE. En cas de panne d’un nœud, la charge sur les nœuds restants ne dépasse pas 60 %. Dans le profil « Démarrage », tous les composants fonctionnent en machines virtuelles sur deux serveurs. L’ePDG est dimensionné en fonction de la voix et des SMS des abonnés Wi-Fi, tandis que le DPI et le PCEF le sont en fonction des abonnés et du trafic de l’ensemble du réseau, et pas seulement du Wi-Fi. La montée en charge se fait par ajout de nœuds, sans remplacement de la plateforme.
Sur notre banc d’essai, tout le parcours de l’abonné, du téléphone jusqu’au cœur de réseau, repose sur les produits VAS Experts. On peut y voir concrètement comment l’abonné bascule sur le Wi-Fi, comment son trafic est tarifé et comment fonctionne un appel via l’ePDG. Nous pouvons vous présenter le banc d’essai avec vos propres cartes SIM et votre point d’accès. Un pilote sur votre site prend 4 à 6 semaines.
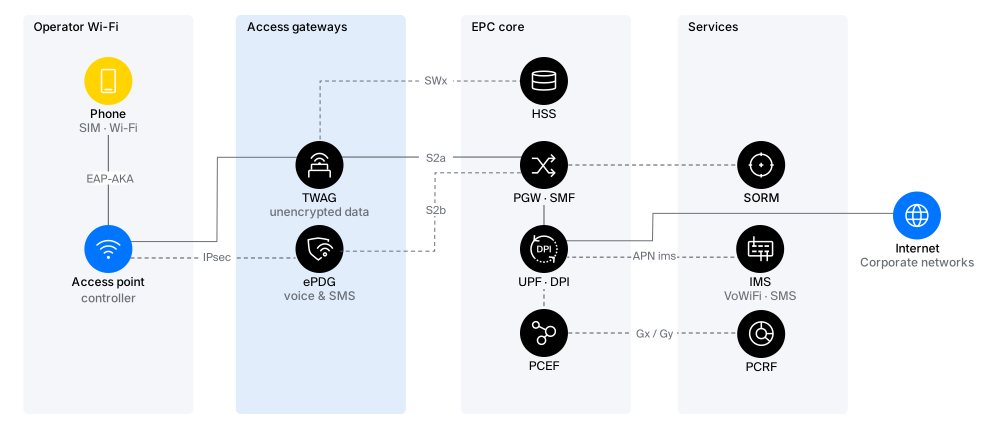
Figure 3 — Banc de démonstration
La solution se déploie sur deux sites avec une redondance N+1, et l’état des sessions est stocké dans Redis. Si un nœud redémarre, l’abonné ne s’en aperçoit pas. Elle peut être livrée sur serveur physique, machine virtuelle, Kubernetes ou dans le cloud.
Scénario : un stade un jour de match
Des dizaines de milliers de spectateurs se rassemblent dans l’enceinte, et la macrocellule ne suit plus. Sous les tribunes sont installés des centaines de points d’accès Wi-Fi 6 / 6E diffusant le SSID de l’opérateur. Les téléphones des supporters basculent d’eux-mêmes sur le Wi-Fi grâce à la SIM, et le trafic de tout le stade est traité par un seul nœud TWAG d’une capacité allant jusqu’à 100 Gbit/s. Le réseau cellulaire reste disponible pour la voix et pour les personnes en mouvement.
En résumé
L’accès de confiance et l’accès non fiable ne sont pas concurrents : ils se complètent. Dans le tandem TWAG et ePDG, chaque passerelle prend en charge sa part du trafic :
- TWAG transmet les données de l’abonné au cœur de réseau sans tunnel IPsec, avec le même numéro, le même forfait et les mêmes politiques qu’en LTE ;
- l’ePDG transmet la voix et les SMS à l’IMS via un tunnel IPsec à l’intérieur de la session de données ;
- le cœur de réseau, les politiques, la tarification et l’interception légale restent communs au LTE et au Wi-Fi.
La solution a été testée en conditions réelles d’opérateur, sur les bancs d’essai d’un MVNO en activité ; le Wi-Fi Calling sur l’ePDG fonctionne sur le réseau commercial d’un opérateur, et le DPI et le PCEF sont en exploitation commerciale. La solution peut remplacer Cisco SaMOG et Ericsson Wi-Fi Mobility Gateway. Pour la 5G, l’architecture d’accès de confiance évoluera vers TNGF / TWIF et ATSSS.
Découvrez TWAG en action. Nous organiserons une démonstration sur notre banc d’essai avec vos cartes SIM et votre point d’accès, de la connexion jusqu’à l’appel. Un pilote sur votre site prend 4 à 6 semaines.