SGi Router banner

SGi Router

Routage du trafic de l’abonné vers le VRF approprié sur l’interface SGi, en fonction du pool d’adresses IP de l’abonné, de l’adresse de destination et du SNI.

À propos de la solution

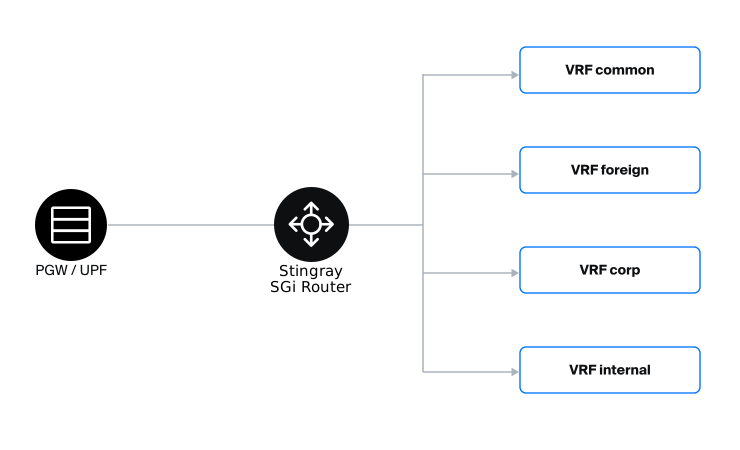
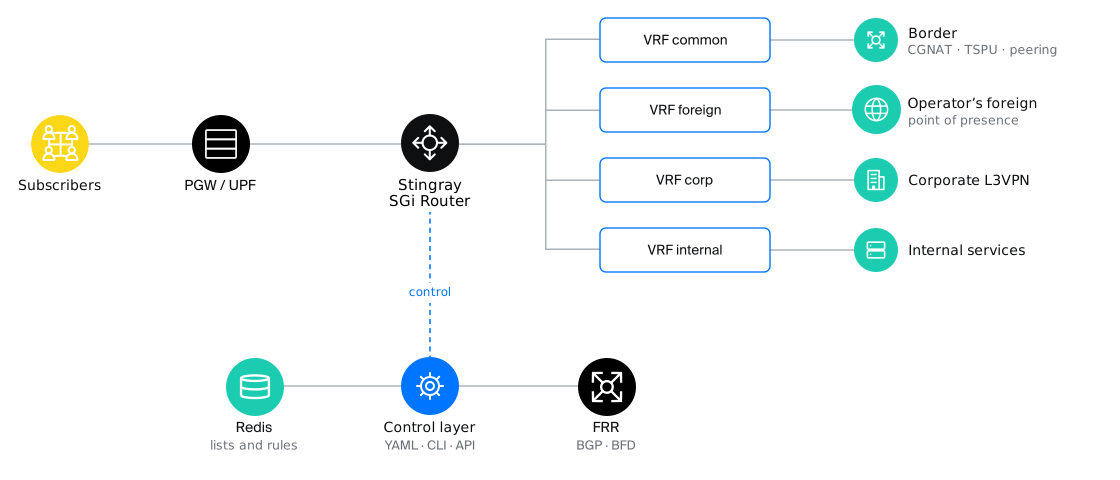
Stingray SGi Router – un routeur logiciel basé sur la plateforme Stingray DPI, qui sélectionne le VRF pour chaque flux en fonction du pool d’abonnés, du préfixe IP de destination et du nom du serveur (SNI).

La solution permet de gérer les routes au sein du réseau de l’opérateur, de séparer le trafic des différents groupes d’abonnés et de mettre en place des sorties dédiées pour certains services. Le choix d’un VRF modifie l’itinéraire du trafic, tandis que les adresses de l’abonné et du serveur restent inchangées.

Le routage par SNI ne nécessite pas la terminaison TLS. Le trafic qui ne correspond à aucune règle suit la route par défaut, sans suivi d’état (stateless) et sans proxy TCP.

Les tâches résolues par Stingray SGi Router

Points de sortie dédiés pour les services sélectionnés

Acheminement du trafic vers les services via les liens montants définis par l'opérateur, selon les noms de domaine et les préfixes IP.

Séparation des ressources internes et externes

Routes dédiées aux services internes de l'opérateur, y compris IMS, portails et caches, et au trafic externe.

Isolation des APN d'entreprise

Séparation du trafic des entreprises dans des VRF dédiés, avec la possibilité de définir des exceptions pour certains services selon le SNI.

Séparation du trafic MVNO et M2M/IoT

Sorties dédiées pour les opérateurs mobiles virtuels et isolation du trafic des différentes plateformes M2M/IoT.

Routage vers les caches CDN et le peering

Sortie directe du trafic vers les préfixes IP spécifiés, via les VRF correspondants.

Chaînes de services SGi-LAN (Gi-LAN)

Orientation du trafic vers la chaîne de services requise selon le SNI et le préfixe IP.

Fonctionnement de Stingray SGi Router

La solution détermine la route selon trois critères principaux :

  • Pool d’abonnés ou APN – définit la politique de routage appliquée.
  • Préfixe IP de destination – permet d’orienter le trafic vers le VRF approprié sans analyser son contenu.
  • Nom du serveur (SNI) – permet de choisir la route selon le nom du serveur dans TLS ClientHello et QUIC Initial. Pour HTTP, l’en-tête Host est également pris en charge.

Selon les règles, Stingray SGi Router oriente le flux vers un VRF, le supprime (drop) ou interrompt la connexion (TCP RST).

Pour QUIC, la décision est prise à partir du paquet Initial. Lorsque ECH est utilisé, les options disponibles sont le routage selon le SNI public (outer SNI, généralement le nom du fournisseur CDN), la réinitialisation de la connexion ou l’acheminement par la route par défaut.

Performances

Performances pour un nœud à 16 CPU, 64 Go et NIC 2×100 Gb

Débit en paquets Débit Nouveaux flux TLS/QUIC Capacité Latence médiane/99,9 %
25 Mpps 150 Gb/s 390/120 mille/s 20 M de sessions 50/300 µs

Formats de livraison

Stingray SGi Router prend en charge trois variantes de déploiement.

Serveur

Nœud dédié avec DPDK, cartes réseau 100G/200G, hugepages et affinité NUMA.

VNF

Machine virtuelle sur KVM/OpenStack avec prise en charge de SR-IOV ou du passthrough PCI, hugepages et affinité vCPU.

CNF

Plan de données dans Kubernetes avec Multus, SR-IOV device plugin, hugepages et static CPU manager. Installation par chart Helm, supervision et mises à jour progressives sont inclus.

Avantages de Stingray SGi Router

Sans terminaison TLS

Le choix de la route par SNI ne nécessite pas de terminer la connexion TLS sur le routeur.

Surcharge minimale pour le trafic par défaut

Les flux qui ne correspondent à aucune règle suivent la route par défaut, sans suivi d'état (stateless) et sans proxy TCP. Les flux qui correspondent à une règle subissent un traitement supplémentaire. Pour les connexions TCP qu'une règle oriente vers un VRF dédié, le routeur effectue lui-même la poignée de main TCP (SYN-proxy), lit le SNI et ouvre la connexion vers le serveur via ce VRF. Le trafic sur la route par défaut n'est pas proxifié.

Mise à l'échelle selon la charge

Les performances augmentent par l'ajout de workers et de nœuds. La mise à l'échelle horizontale entre paires et sites est prise en charge, ainsi que le mode actif/actif avec répartition des pools d'adresses entre les nœuds.

Tolérance aux pannes

Une paire de nœuds avec BGP et BFD (routeur BIRD) assure le basculement vers la route de secours en cas de panne. Les contrôles d'état du plan de données, des interfaces et de la configuration permettent de retirer automatiquement les annonces en cas de dégradation d'un nœud.

Gestion et supervision

La gestion est possible via YAML, CLI et HTTP API. Les métriques Prometheus et les tableaux de bord Grafana permettent de suivre le fonctionnement par politiques, règles et VRF. Sont inclus : le diagnostic des flux, la vérification des règles sans les appliquer, le remplacement à chaud des listes sans interrompre le traitement, l'application atomique de la configuration avec retour automatique en cas d'erreur, et une interface web avec des rôles lecture/écriture.

Demandez une démonstration gratuite de Stingray SGi Router

Remplissez le formulaire
Nous vous contacterons, préciserons la tâche, ofrirrons accès à la documentation et répondrons à vos questions.
Choisissez la solution
Nous discutons de la situation actuelle: volume de trafic, équipements disponibles, fonctionnalités dont vous avez besoin.
Test gratuit
Nos ingénieurs installent le logiciel sélectionné et l‘adapteront à vos tâches spécifiques. Contrat qu‘après la réussite du test.