O acesso confiável por meio do TWAG permite trazer todo esse tráfego de volta ao core. Mostramos como nossa solução funciona, por que ela opera com qualquer ponto de acesso e quais são os benefícios para MNOs e MVNOs.
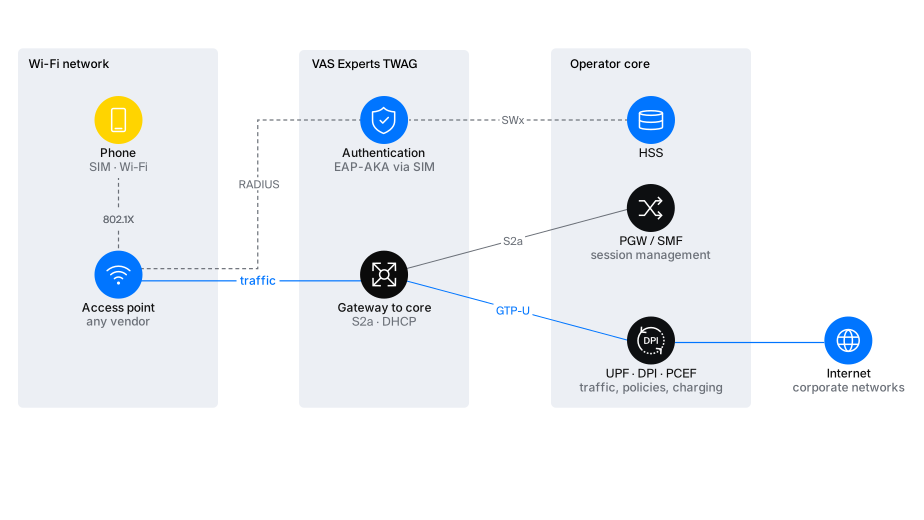
Figura 1 — Como o TWAG funciona
Acesso confiável e não confiável
A especificação 3GPP TS 23.402 descreve duas formas de conectar o Wi-Fi ao core de pacotes da operadora. A diferença está em a operadora confiar ou não na rede pela qual o assinante chegou.
O acesso não confiável (untrusted) foi pensado para qualquer rede, seja o roteador doméstico do assinante ou o Wi-Fi de um café. A operadora não a controla, por isso quem protege o tráfego é o próprio dispositivo móvel. Ele cria um túnel IPsec até o gateway ePDG, e o ePDG entrega a sessão ao core pela interface S2b. É assim que funciona o Wi-Fi Calling, presente hoje em praticamente todo smartphone.
O acesso confiável (trusted) é usado em uma rede controlada pela operadora. Todo o tráfego do assinante passa pelo core, e não apenas as chamadas, de modo que a operadora não perde nem o tráfego nem o controle sobre ele. O celular não precisa de túnel IPsec, então a velocidade é a mesma do Wi-Fi comum. O assinante se conecta pelo SIM, sem senhas, e mantém seu número, plano e serviços, como no LTE.
| Acesso não confiável (ePDG) | Acesso confiável (TWAG) | |
| Tipo de rede | Qualquer uma, sem controle da operadora | Rede em que a operadora confia, com WPA2/WPA3-Enterprise |
| Autenticação | Pelo SIM, ao estabelecer o túnel IPsec | Pelo SIM, via 802.1X/EAP-AKA ao conectar ao ponto de acesso |
| Proteção do tráfego | Túnel IPsec do celular até o ePDG | Criptografia do enlace de rádio WPA2/WPA3, sem necessidade de IPsec |
| Interface com PGW/SMF | S2b | S2a |
| Tráfego na solução da VAS Experts | Voz, SMS, videochamadas | Tráfego de internet e serviços móveis |
Para o assinante, a diferença é quase imperceptível, mas para a operadora ela é fundamental. O Wi-Fi Calling traz de volta ao core apenas as chamadas. O acesso confiável traz de volta todo o tráfego e torna o Wi-Fi uma parte integral da rede. Resta a pergunta: quem, nesse esquema, verifica o assinante pelo SIM, abre uma sessão para ele e encaminha o tráfego ao core? Para isso é necessário um gateway de acesso confiável dedicado, o TWAG, que a VAS Experts agora oferece.
Arquitetura do TWAG
O TWAG (Trusted Wireless Access Gateway) é um gateway que transforma o Wi-Fi em mais uma rede de acesso da operadora, em pé de igualdade com o LTE. Ele permite que o assinante se conecte ao ponto de acesso usando o chip SIM, sem senhas nem portais, receba um endereço do pool da operadora e use seu próprio plano e serviços.
O TWAG fica entre os pontos de acesso Wi-Fi e o core da operadora. Ele se comunica com os pontos de acesso via RADIUS, com o HSS via SWx e com o PGW / SMF via S2a e GTP-U. Na nossa implementação, o gateway reúne quatro funções principais.
| Função | O que faz |
| Autenticação pelo SIM | Recebe as mensagens EAP-AKA do ponto de acesso via RADIUS e verifica o assinante. Obtém os vetores de autenticação do HSS via SWx ou STa; o método é escolhido conforme a identidade do celular |
| Sessão no core | Abre uma sessão para o assinante no PGW / SMF via S2a, no APN correto e com as políticas dele |
| Atribuição de endereço | Atribui ao celular, via DHCP, um endereço do pool da operadora e passa a ser o gateway padrão dele |
| Encaminhamento do tráfego | Encapsula o tráfego do assinante em GTP-U e o envia ao core, via DPDK ou pela pilha de rede do sistema operacional |
O celular encontra a rede da operadora por um perfil Passpoint ou por um SSID conhecido. A autenticação pelo SIM leva cerca de um segundo. Em seguida, o TWAG abre a sessão, o celular recebe um endereço e o tráfego já passa pelo DPI e pelo PCEF da operadora, com as mesmas tarifas, cotas e pontos de interceptação legal do LTE. Ao reconectar, o ponto de acesso inicia novamente a autenticação EAP, mas a sessão no core é mantida. O assinante continua com o mesmo endereço IP e os mesmos serviços.
Além das funções principais, o TWAG faz a contabilização das sessões via RADIUS Accounting e pode desconectar o assinante. Se o SIM for bloqueado, o gateway envia ao ponto de acesso o comando RADIUS Disconnect.
O TWAG nos produtos da VAS Experts
O TWAG é um dos componentes da solução TWAN da VAS Experts, que reúne as ferramentas para organizar o acesso Wi-Fi confiável e não confiável à rede da operadora. A solução completa inclui cinco componentes (veja a Tabela 1).
Tabela 1 — Componentes da solução para Wi-Fi
| Componente | Papel na solução |
| TWAG | Acesso confiável; por ele passam os dados do assinante sem IPsec |
| ePDG | Acesso não confiável; por ele passam voz e SMS (Wi-Fi Calling) |
| PGW / SMF | Gerenciamento de sessões e atribuição de endereços do pool da operadora |
| DPI | Processamento de tráfego, filtragem, NAT, priorização |
| PCEF | Aplicação de políticas e tarifação via Gx e Gy por meio do PCRF e do OCS |
A parte central da solução é a combinação de dois gateways, TWAG e ePDG. Na solução, o tráfego é separado: os dados passam pelo TWAG sem criptografia e, para uma chamada, o celular abre um túnel IPsec até o ePDG dentro da sessão já aberta, como em qualquer Wi-Fi doméstico. Os dois gateways entregam o assinante ao mesmo core, e nosso ePDG já atende o Wi-Fi Calling na rede comercial de uma operadora.
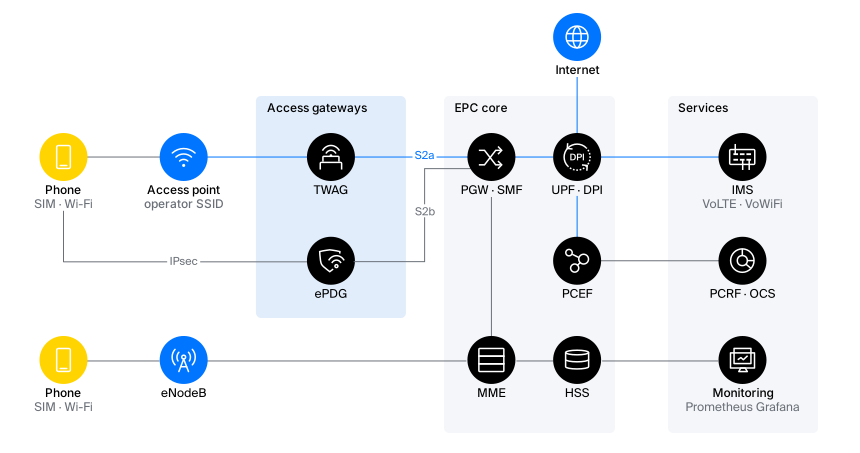
Figura 2 — A solução completa: TWAG, ePDG, PGW / SMF, PCEF e DPI
Se a operadora não tiver core próprio, somam-se a eles nossos IMS, HSS, MME e UPF. Se tiver, os gateways se conectam a ele pelas interfaces padrão S2a, S2b, SWx, STa e RADIUS, inclusive a equipamentos de outros fabricantes.
A Tabela 2 mostra quais serviços essa combinação oferece e quais componentes os implementam.
Tabela 2 — Serviços e componentes
| Serviço | Como é implementado | Componente |
| Conexão pelo SIM sem senhas | 802.1X / EAP-AKA, vetores de autenticação do HSS, ponto de acesso de qualquer fabricante | TWAG, HSS |
| Sessão e endereço como no LTE | S2a até o PGW / SMF: APN, endereço do pool da operadora, atribuição via DHCP | TWAG, PGW / SMF |
| Internet | Roteamento, NAT, filtragem, proteção | UPF, DPI |
| Políticas e tarifação | Gx / Gy: cotas, listas brancas, prioridades, QoS por serviço; CDR | PCEF, DPI, PCRF e OCS |
| Acesso corporativo | APN → pool de endereços → VRF, políticas por assinante | PGW / SMF, DPI |
| Voz, SMS, videochamadas | Wi-Fi Calling: túnel IPsec até o ePDG pela sessão de dados, APN ims | ePDG, IMS |
| Interceptação legal | Todo o tráfego Wi-Fi passa pelo PGW, com os mesmos pontos de interceptação do LTE | PGW / SMF, DPI |
| Desconexão e controle de acesso | Comandos do AAA ou do HSS desconectam o assinante no ponto de acesso; contabilização via RADIUS | TWAG |
| Monitoramento e diagnóstico | Métricas Prometheus / Grafana, rastreamento do assinante por IMSI, MSISDN ou MAC | TWAG, monitoramento |
Por que o TWAG interessa a operadoras móveis e virtuais
Uma MNO, ou seja, uma operadora com frequências e estações rádio base próprias, já tem cobertura. Para ela, o Wi-Fi é uma forma de deixar a rede mais barata e mais densa onde a cobertura celular não é suficiente. O TWAG permite que a MNO resolva várias questões:
- Descongestionar as macrocélulas em estádios, estações e shoppings, onde ficam sobrecarregadas nos horários de pico.
- Garantir cobertura indoor sem DAS nem small cells. Um ponto de acesso Wi-Fi 6 custa bem menos que uma small cell, e a instalação leva poucos dias.
- Trazer de volta ao core o tráfego que já passa pelo Wi-Fi, junto com tarifação, políticas e interceptação legal.
- Se o grupo tiver um provedor de banda larga fixa, criar um produto convergente “casa + móvel”.
Cenário: roteadores domésticos do provedor
O grupo tem um provedor com centenas de milhares de roteadores em residências e prédios. Em cada um deles surge um segundo SSID da operadora com suporte a Passpoint. O assinante, na casa de amigos ou no pátio do prédio, se conecta a ele automaticamente pelo SIM e ganha velocidade de Wi-Fi onde o LTE não chega. O tráfego dos roteadores já é agregado na rede do provedor e chega ao TWAG via IP.
Para uma grande operadora, o TWAG é, antes de tudo, uma forma de descongestionar as células e garantir cobertura indoor. Mas a parte mais interessante diz respeito às MVNOs.
Uma MVNO, ou seja, uma operadora virtual, não tem rede de rádio própria e opera na rede de uma operadora hospedeira. O TWAG permite que ela tenha, pela primeira vez, sua própria rede de acesso, o que significa que parte do tráfego deixa de ser paga à operadora hospedeira.
- Pagar menos à hospedeira. Cada gigabyte que o assinante consome no Wi-Fi da própria MVNO não precisa ser comprado no atacado.
- Estar presente onde a hospedeira não tem cobertura, por exemplo, em locais remotos.
- Vender a clientes B2B acesso corporativo pelo SIM no Wi-Fi do escritório.
O TWAG entrega o assinante ao core da operadora, por isso a MVNO precisa de HSS e PGW próprios, ou seja, do modelo de full MVNO.
Cenário: alojamento de trabalhadores em local remoto
Alojamentos de trabalhadores, navios, minas, canteiros de obras: lugares onde não há rede macro e nunca haverá. No local são instalados pontos de acesso Wi-Fi 6 comuns, e o tráfego deles chega por enlace de satélite ao TWAG no core da operadora. As pessoas se conectam pelo SIM e fazem chamadas com o próprio número via Wi-Fi Calling, enquanto o empregador ganha um acesso gerenciado, com políticas e contabilização. Para a MVNO, é um ponto de presença próprio, sem operadora hospedeira.
Desempenho e dimensionamento
Um único servidor TWAG processa até 100 Gbps de tráfego e até 50.000 conexões de assinantes por segundo. Um milhão de sessões exige 36 GB de memória. Para o desempenho máximo, o tráfego é processado no espaço do usuário via DPDK, sem passar pela pilha de rede do sistema operacional. Com carga baixa, é possível usar a pilha de rede do sistema operacional em qualquer máquina virtual.
Perfis típicos de implantação:
| Perfil | Assinantes | Tráfego | TWAG | ePDG | PGW/SMF | DPI + PCEF | Servidores |
| Inicial | 50.000 | 10 Gbps | 1 + 1 VM | 1 + 1 VM | 1 + 1 VM | 1 + 1 VM | 2 |
| Regional | 300.000 | 30 Gbps | 1 + 1 | 1 + 1 | 1 + 1 | 2 + 1 | 9 |
| Nacional | 1.000.000 | 100 Gbps | 2 + 1 | 2 + 1 | 1 + 1 | 6 + 1 | 15 |
| Grupo de operadoras | 3.000.000 | 300 Gbps | 6 + 1 | 3 + 1 | 3 + 1 | 17 + 1 | 33 |
O cálculo considera um servidor x86 com 32 núcleos, 128 GB de RAM e duas portas 100GbE. Se um nó falhar, a carga nos demais não passa de 60%. No perfil “Inicial”, todos os componentes funcionam como máquinas virtuais em dois servidores. O ePDG é dimensionado pela voz e pelos SMS dos assinantes Wi-Fi, enquanto o DPI e o PCEF são dimensionados pelos assinantes e pelo tráfego de toda a rede, não apenas do Wi-Fi. A escalabilidade é feita com a adição de nós, sem trocar a plataforma.
No nosso laboratório de testes, todo o caminho do assinante, do celular até o core, é construído com produtos da VAS Experts. É possível ver na prática como o assinante passa para o Wi-Fi, como o tráfego dele é tarifado e como funciona uma chamada pelo ePDG. Podemos demonstrar o laboratório com seus chips SIM e seu ponto de acesso. Um piloto no seu site leva de 4 a 6 semanas.
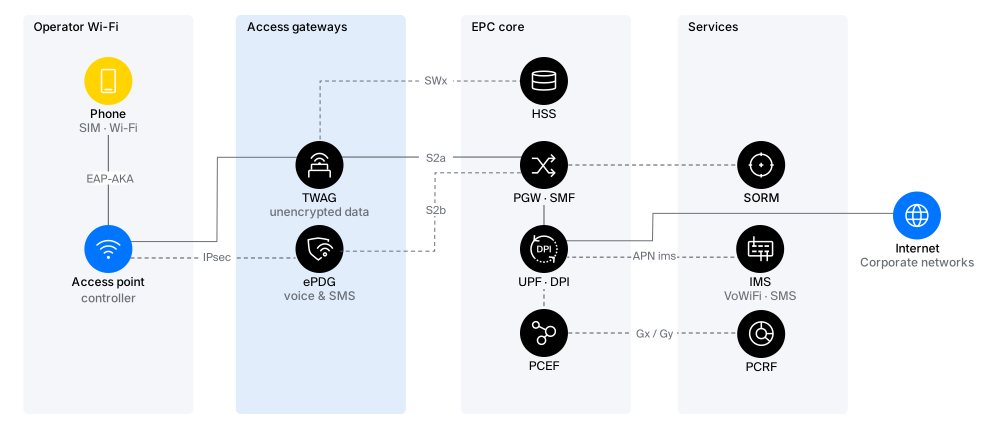
Figura 3 — Laboratório de demonstração
A solução é implantada em dois sites com redundância N+1, e o estado das sessões é armazenado no Redis. Se um nó reiniciar, o assinante não percebe. A entrega pode ser em servidor físico, máquina virtual, Kubernetes ou nuvem.
Cenário: um estádio em dia de jogo
Dezenas de milhares de torcedores lotam a arena, e a macrocélula não dá conta. Sob as arquibancadas há centenas de pontos de acesso Wi-Fi 6 / 6E com o SSID da operadora. Os celulares dos torcedores passam sozinhos para o Wi-Fi pelo SIM, e o tráfego de toda a arena é processado por um único nó TWAG com capacidade de até 100 Gbps. A rede celular fica para a voz e para quem está em movimento.
Conclusão
O acesso confiável e o não confiável não competem; eles se complementam. Na combinação de TWAG e ePDG, cada gateway atende sua parte do tráfego:
- o TWAG entrega os dados do assinante ao core sem túnel IPsec, com o mesmo número, plano e políticas do LTE;
- o ePDG entrega voz e SMS ao IMS por um túnel IPsec dentro da sessão de dados;
- o core, as políticas, a tarifação e a interceptação legal continuam compartilhados entre LTE e Wi-Fi.
A solução foi testada em um ambiente real de operadora, nos laboratórios de uma MVNO em atividade; o Wi-Fi Calling no ePDG funciona na rede comercial de uma operadora, e o DPI e o PCEF estão em operação comercial. A solução pode substituir o Cisco SaMOG e o Ericsson Wi-Fi Mobility Gateway. Para o 5G, a arquitetura de acesso confiável vai evoluir para TNGF / TWIF e ATSSS.
Veja o TWAG em ação. Faremos uma demonstração no nosso laboratório com seus chips SIM e seu ponto de acesso, da conexão até a chamada. Um piloto no seu site leva de 4 a 6 semanas.