El acceso confiable a través de TWAG permite devolver todo ese tráfico al núcleo. Le contamos cómo funciona nuestra solución, por qué es compatible con cualquier punto de acceso y qué beneficios ofrece a los MNO y MVNO.
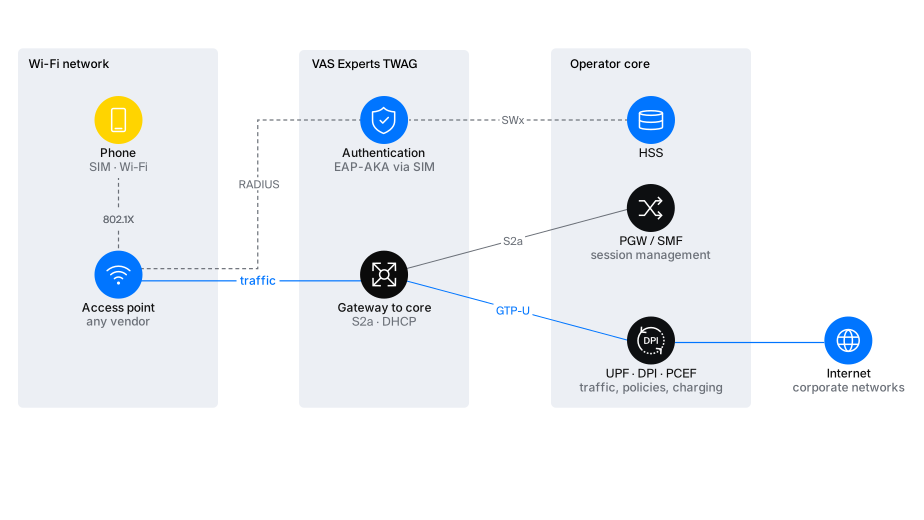
Figura 1 — Cómo funciona TWAG
Acceso confiable y no confiable
La especificación 3GPP TS 23.402 describe dos formas de conectar Wi-Fi al núcleo de paquetes del operador. La diferencia está en si el operador confía o no en la red desde la que se conecta el suscriptor.
El acceso no confiable (untrusted) está pensado para cualquier red, ya sea el router doméstico del suscriptor o el Wi-Fi de una cafetería. El operador no la controla, por lo que es el dispositivo móvil el que protege el tráfico. Este establece un túnel IPsec hasta el gateway ePDG, y el ePDG entrega la sesión al núcleo a través de la interfaz S2b. Así funciona Wi-Fi Calling, disponible hoy en casi cualquier smartphone.
El acceso confiable (trusted) se utiliza en una red que controla el operador. Todo el tráfico del suscriptor pasa por el núcleo, no solo las llamadas, de modo que el operador no pierde ni el tráfico ni el control sobre él. El celular no necesita un túnel IPsec, por lo que la velocidad es la misma que en una conexión Wi-Fi normal. El suscriptor se conecta con su SIM, sin contraseñas, y conserva su número, su plan y sus servicios, igual que en LTE.
| Acceso no confiable (ePDG) | Acceso confiable (TWAG) | |
| Tipo de red | Cualquiera; el operador no la controla | Una red en la que el operador confía, con WPA2/WPA3-Enterprise |
| Autenticación | Por SIM, al establecer el túnel IPsec | Por SIM, mediante 802.1X/EAP-AKA al conectarse al punto de acceso |
| Protección del tráfico | Túnel IPsec desde el celular hasta el ePDG | Cifrado del enlace de radio WPA2/WPA3, sin necesidad de IPsec |
| Interfaz hacia PGW/SMF | S2b | S2a |
| Tráfico en la solución de VAS Experts | Voz, SMS, videollamadas | Tráfico de internet y servicios móviles |
Para el suscriptor la diferencia es casi imperceptible, pero para el operador es fundamental. Wi-Fi Calling devuelve al núcleo solo las llamadas. El acceso confiable devuelve todo el tráfico y convierte el Wi-Fi en una parte integral de la red. Queda la pregunta de quién, en este esquema, verifica al suscriptor por su SIM, abre una sesión para él y transmite el tráfico al núcleo. Para ello se necesita un gateway de acceso confiable dedicado: TWAG, con el que ahora cuenta VAS Experts.
Arquitectura de TWAG
TWAG (Trusted Wireless Access Gateway) es un gateway que convierte el Wi-Fi en una red de acceso más del operador, al mismo nivel que LTE. Permite al suscriptor conectarse a un punto de acceso con su tarjeta SIM, sin contraseñas ni portales, obtener una dirección del pool del operador y usar su propio plan y sus servicios.
TWAG se ubica entre los puntos de acceso Wi-Fi y el núcleo del operador. Se comunica con los puntos de acceso por RADIUS, con el HSS por SWx y con el PGW / SMF por S2a y GTP-U. En nuestra implementación, el gateway incluye cuatro funciones principales.
| Función | Qué hace |
| Autenticación por SIM | Recibe los mensajes EAP-AKA del punto de acceso por RADIUS y verifica al suscriptor. Obtiene los vectores de autenticación del HSS por SWx o STa; el método se elige según la identidad del celular |
| Sesión en el núcleo | Abre una sesión para el suscriptor en el PGW / SMF por S2a, en el APN correspondiente y con sus políticas |
| Asignación de dirección | Asigna al celular por DHCP una dirección del pool del operador y se convierte en su gateway predeterminado |
| Transmisión del tráfico | Encapsula el tráfico del suscriptor en GTP-U y lo envía al núcleo, mediante DPDK o a través de la pila de red del sistema operativo |
El celular encuentra la red del operador mediante un perfil Passpoint o un SSID conocido. La autenticación por SIM tarda aproximadamente un segundo. Luego TWAG abre la sesión, el celular obtiene una dirección y el tráfico ya pasa por el DPI y el PCEF del operador con las mismas tarifas, cuotas y puntos de interceptación legal que en LTE. Al volver a conectarse, el punto de acceso inicia de nuevo la autenticación EAP, pero la sesión en el núcleo se mantiene. El suscriptor conserva la misma dirección IP y los mismos servicios.
Además de sus funciones principales, TWAG lleva el registro de sesiones mediante RADIUS Accounting y puede desconectar a un suscriptor. Si se bloquea una SIM, el gateway envía al punto de acceso el comando RADIUS Disconnect.
TWAG en los productos de VAS Experts
TWAG es uno de los componentes de la solución TWAN de VAS Experts, que reúne las herramientas para organizar el acceso Wi-Fi confiable y no confiable a la red del operador. La solución completa incluye cinco componentes (ver Tabla 1).
Tabla 1 — Componentes de la solución para Wi-Fi
| Componente | Función en la solución |
| TWAG | Acceso confiable; por él pasan los datos del suscriptor sin IPsec |
| ePDG | Acceso no confiable; por él pasan la voz y los SMS (Wi-Fi Calling) |
| PGW / SMF | Gestión de sesiones y asignación de direcciones del pool del operador |
| DPI | Procesamiento del tráfico, filtrado, NAT, priorización |
| PCEF | Aplicación de políticas y tarificación por Gx y Gy a través de PCRF y OCS |
La parte clave de la solución es la combinación de dos gateways: TWAG y ePDG. En la solución, el tráfico está separado: los datos pasan por TWAG sin cifrado, y para una llamada el celular establece un túnel IPsec hacia el ePDG dentro de la sesión ya abierta, como en cualquier Wi-Fi doméstico. Ambos gateways entregan al suscriptor al mismo núcleo, y nuestro ePDG ya presta el servicio de Wi-Fi Calling en la red comercial de un operador.
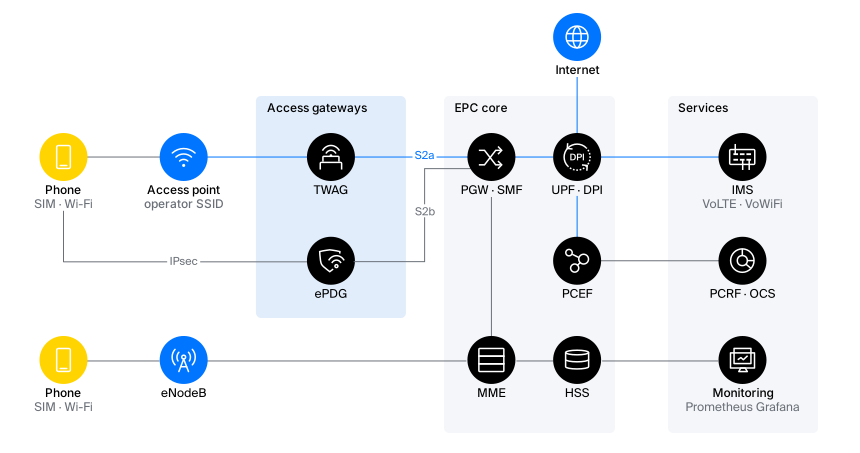
Figura 2 — La solución completa: TWAG, ePDG, PGW / SMF, PCEF y DPI
Si el operador no tiene núcleo propio, se agregan nuestros IMS, HSS, MME y UPF. Si ya lo tiene, los gateways se conectan a él mediante las interfaces estándar S2a, S2b, SWx, STa y RADIUS, incluso con equipos de otros fabricantes.
En la Tabla 2 se muestran los servicios que ofrece esta combinación y los componentes que los implementan.
Tabla 2 — Servicios y componentes
| Servicio | Cómo se implementa | Componente |
| Conexión por SIM sin contraseñas | 802.1X / EAP-AKA, vectores de autenticación del HSS, puntos de acceso de cualquier fabricante | TWAG, HSS |
| Sesión y dirección como en LTE | S2a hacia el PGW / SMF: APN, dirección del pool del operador, asignación por DHCP | TWAG, PGW / SMF |
| Internet | Enrutamiento, NAT, filtrado, protección | UPF, DPI |
| Políticas y tarificación | Gx / Gy: cuotas, listas blancas, prioridades, QoS por servicio; CDR | PCEF, DPI, PCRF y OCS |
| Acceso corporativo | APN → pool de direcciones → VRF, políticas por suscriptor | PGW / SMF, DPI |
| Voz, SMS, videollamadas | Wi-Fi Calling: túnel IPsec hacia el ePDG a través de la sesión de datos, APN ims | ePDG, IMS |
| Interceptación legal | Todo el tráfico Wi-Fi pasa por el PGW; los puntos de interceptación son los mismos que para LTE | PGW / SMF, DPI |
| Desconexión y control de acceso | Los comandos del AAA o del HSS desconectan al suscriptor en el punto de acceso; registro por RADIUS | TWAG |
| Monitoreo y diagnóstico | Métricas de Prometheus / Grafana, rastreo del suscriptor por IMSI, MSISDN o MAC | TWAG, monitoreo |
Por qué TWAG es útil para operadores móviles y virtuales
Un MNO, es decir, un operador con frecuencias y estaciones base propias, ya tiene cobertura. Para él, el Wi-Fi es una forma de hacer la red más económica y densa donde la cobertura celular no alcanza. TWAG permite al MNO resolver varias tareas:
- Descongestionar las macroceldas en estadios, estaciones de tren y centros comerciales, donde se saturan en horas pico.
- Cubrir el interior de los edificios sin DAS ni small cells. Un punto de acceso Wi-Fi 6 cuesta bastante menos que una small cell, y la instalación toma solo unos días.
- Devolver al núcleo el tráfico que ya pasa por Wi-Fi, junto con la tarificación, las políticas y la interceptación legal.
- Si el grupo incluye un proveedor de banda ancha fija, crear un producto convergente «hogar + móvil».
Escenario: routers domésticos del proveedor
El grupo cuenta con un proveedor con cientos de miles de routers en hogares y edificios. En cada uno aparece un segundo SSID del operador con soporte para Passpoint. El suscriptor, de visita o en el patio, se conecta a él automáticamente con su SIM y obtiene velocidad Wi-Fi donde LTE no llega. El tráfico de los routers ya se concentra en la red del proveedor y llega a TWAG por IP.
Para un operador grande, TWAG es, ante todo, una forma de descongestionar las celdas y cubrir el interior de los edificios. Pero la parte más interesante tiene que ver con los MVNO.
Un MVNO, es decir, un operador virtual, no tiene red de radio propia y opera sobre la red de un operador anfitrión. TWAG le permite contar por primera vez con su propia red de acceso, lo que significa que ya no tiene que pagarle al operador anfitrión por parte del tráfico.
- Pagar menos al anfitrión. Cada gigabyte que el suscriptor consume en el Wi-Fi propio del MVNO no hay que pagarlo al por mayor.
- Estar presente donde el anfitrión no tiene cobertura, por ejemplo, en sitios remotos.
- Vender a clientes B2B acceso corporativo por SIM en el Wi-Fi de la oficina.
TWAG entrega al suscriptor al núcleo del operador, por lo que el MVNO necesita su propio HSS y PGW, es decir, un modelo de full MVNO.
Escenario: campamento de trabajo remoto
Campamentos de trabajo, barcos, minas, obras de construcción: lugares donde no hay red macro ni la habrá. En el sitio se instalan puntos de acceso Wi-Fi 6 comunes, y su tráfico llega por enlace satelital a TWAG en el núcleo del operador. Las personas se conectan con su SIM y llaman desde su propio número mediante Wi-Fi Calling, mientras que el empleador obtiene un acceso gestionado con políticas y registro. Para el MVNO, se trata de su propio punto de presencia sin operador anfitrión.
Rendimiento y dimensionamiento
Un solo servidor TWAG procesa hasta 100 Gbps de tráfico y hasta 50 000 conexiones de suscriptores por segundo. Un millón de sesiones requiere 36 GB de memoria. Para obtener el máximo rendimiento, el tráfico se procesa en el espacio de usuario mediante DPDK, sin pasar por la pila de red del sistema operativo. Con cargas bajas, se puede usar la pila de red del sistema operativo en cualquier máquina virtual.
Perfiles de implementación típicos:
| Perfil | Suscriptores | Tráfico | TWAG | ePDG | PGW/SMF | DPI + PCEF | Servidores |
| Inicial | 50 000 | 10 Gbps | 1 + 1 VM | 1 + 1 VM | 1 + 1 VM | 1 + 1 VM | 2 |
| Regional | 300 000 | 30 Gbps | 1 + 1 | 1 + 1 | 1 + 1 | 2 + 1 | 9 |
| Nacional | 1 000 000 | 100 Gbps | 2 + 1 | 2 + 1 | 1 + 1 | 6 + 1 | 15 |
| Grupo de operadores | 3 000 000 | 300 Gbps | 6 + 1 | 3 + 1 | 3 + 1 | 17 + 1 | 33 |
El cálculo se hizo para un servidor x86 con 32 núcleos, 128 GB de RAM y dos puertos 100GbE. Si falla un nodo, la carga en los restantes no supera el 60 %. En el perfil «Inicial», todos los componentes funcionan como máquinas virtuales en dos servidores. El ePDG se dimensiona según la voz y los SMS de los suscriptores Wi-Fi, mientras que el DPI y el PCEF se dimensionan según los suscriptores y el tráfico de toda la red, no solo del Wi-Fi. El escalamiento se realiza agregando nodos, sin reemplazar la plataforma.
En nuestro laboratorio de pruebas, todo el recorrido del suscriptor, desde el celular hasta el núcleo, está construido con productos de VAS Experts. Se puede ver claramente cómo el suscriptor pasa al Wi-Fi, cómo se tarifica su tráfico y cómo funciona una llamada a través del ePDG. Podemos mostrarle el laboratorio con sus propias tarjetas SIM y su punto de acceso. Un piloto en sus instalaciones toma de 4 a 6 semanas.
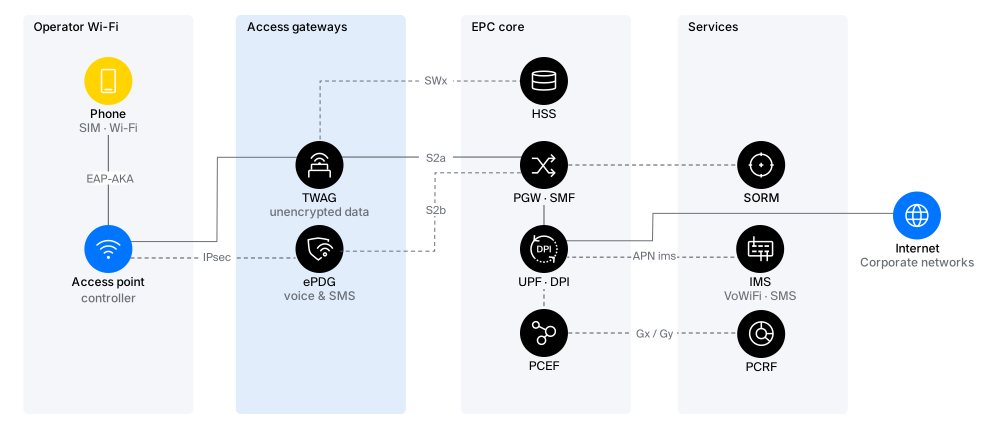
Figura 3 — Laboratorio de demostración
La solución se implementa en dos sitios con redundancia N+1, y el estado de las sesiones se almacena en Redis. Si un nodo se reinicia, el suscriptor no lo nota. Se puede entregar en servidor físico, máquina virtual, Kubernetes o la nube.
Escenario: un estadio en día de partido
Decenas de miles de espectadores se reúnen en la arena y la macrocelda no da abasto. Bajo las tribunas hay cientos de puntos de acceso Wi-Fi 6 / 6E con el SSID del operador. Los celulares de los aficionados pasan solos al Wi-Fi por SIM, y el tráfico de toda la arena lo procesa un único nodo TWAG con una capacidad de hasta 100 Gbps. La red celular queda para la voz y para quienes están en movimiento.
Conclusión
El acceso confiable y el no confiable no compiten, sino que se complementan. En la combinación de TWAG y ePDG, cada gateway atiende su parte del tráfico:
- TWAG transmite los datos del suscriptor al núcleo sin túnel IPsec, con el mismo número, plan y políticas que en LTE;
- ePDG transmite la voz y los SMS al IMS a través de un túnel IPsec dentro de la sesión de datos;
- el núcleo, las políticas, la tarificación y la interceptación legal son comunes para LTE y Wi-Fi.
La solución se probó en un entorno real de operador, en los laboratorios de un MVNO en funcionamiento; Wi-Fi Calling sobre el ePDG opera en la red comercial de un operador, y el DPI y el PCEF están en operación comercial. La solución puede reemplazar a Cisco SaMOG y Ericsson Wi-Fi Mobility Gateway. Para 5G, el esquema de acceso confiable evolucionará hacia TNGF / TWIF y ATSSS.
Vea TWAG en acción. Le haremos una demostración en nuestro laboratorio con sus tarjetas SIM y su punto de acceso, desde la conexión hasta la llamada. Un piloto en sus instalaciones toma de 4 a 6 semanas.