SGi Router banner

SGi Router

Enrutamiento del tráfico del suscriptor a la VRF adecuada en la interfaz SGi según el pool de direcciones IP del suscriptor, la dirección de destino y el SNI.

Acerca de la solución

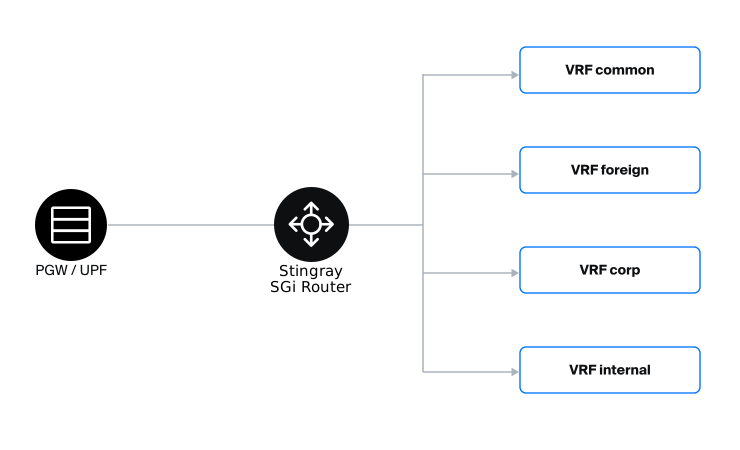
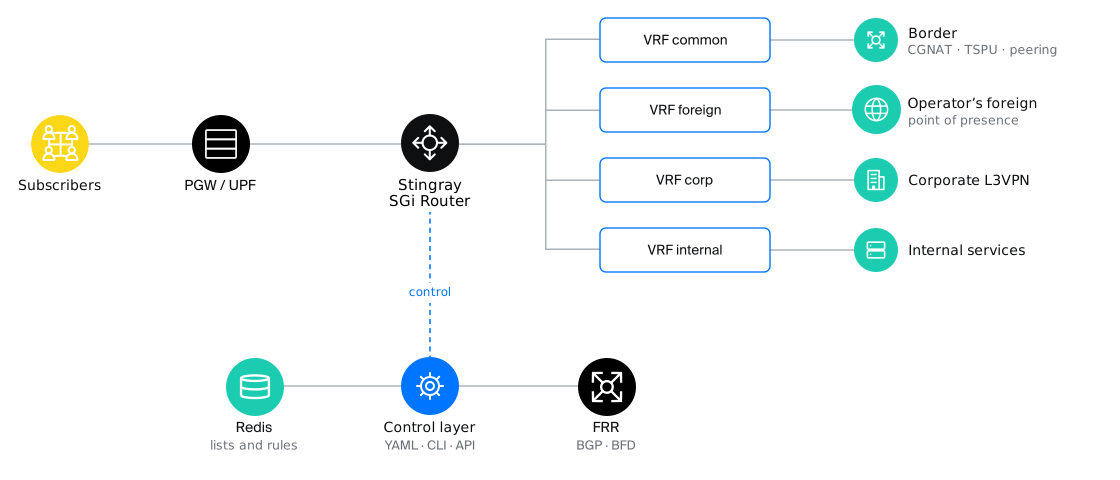
Stingray SGi Router – un router de software basado en la plataforma Stingray DPI que selecciona la VRF para cada flujo según el pool de suscriptores, el prefijo IP de destino y el nombre del servidor (SNI).

La solución permite administrar las rutas dentro de la red del operador, separar el tráfico de distintos grupos de suscriptores y organizar salidas independientes para servicios seleccionados. Al elegir una VRF cambia la ruta del tráfico, mientras que las direcciones del suscriptor y del servidor no cambian.

Para enrutar por SNI no es necesario terminar TLS. El tráfico que no coincide con ninguna regla sigue la ruta por defecto, sin seguimiento de estado (stateless) y sin proxy TCP.

Tareas que resuelve Stingray SGi Router

Puntos de salida independientes para servicios seleccionados

Salida del tráfico hacia servicios a través de los enlaces ascendentes definidos por el operador, según nombres de dominio y prefijos IP.

Separación de recursos internos y externos

Rutas independientes para los servicios internos del operador, incluidos IMS, portales y cachés, y para el tráfico externo.

Aislamiento de APN corporativos

Separación del tráfico corporativo en VRF independientes, con la posibilidad de definir excepciones para servicios específicos según el SNI.

Separación del tráfico de MVNO y M2M/IoT

Salidas independientes para operadores móviles virtuales y aislamiento del tráfico de distintas plataformas M2M/IoT.

Enrutamiento hacia cachés CDN y peering

Salida directa del tráfico hacia prefijos IP definidos a través de las VRF correspondientes.

Cadenas de servicios SGi-LAN (Gi-LAN)

Envío del tráfico a la cadena de servicios necesaria según el SNI y el prefijo IP.

Cómo funciona Stingray SGi Router

La solución determina la ruta según tres criterios principales:

  • Pool de suscriptores o APN – define la política de enrutamiento aplicada.
  • Prefijo IP de destino – permite dirigir el tráfico a la VRF necesaria sin analizar su contenido.
  • Nombre del servidor (SNI) – permite elegir la ruta según el nombre del servidor en TLS ClientHello y QUIC Initial. Para HTTP también se admite el encabezado Host.

Según las reglas, Stingray SGi Router envía el flujo a una VRF, lo descarta (drop) o interrumpe la conexión (TCP RST).

En QUIC, la decisión se toma a partir del paquete Initial. Cuando se usa ECH, están disponibles el enrutamiento por el SNI público (outer SNI, normalmente el nombre del proveedor CDN), el restablecimiento de la conexión o el envío por la ruta por defecto.

Rendimiento

Rendimiento para un nodo de 16 CPU, 64 GB y NIC 2×100 Gb

Velocidad de paquetes Capacidad de procesamiento Nuevos flujos TLS/QUIC Capacidad Latencia mediana/99.9%
25 Mpps 150 Gb/s 390/120 mil/s 20 M sesiones 50/300 µs

Formas de entrega

Stingray SGi Router admite tres variantes de despliegue.

Servidor

Nodo dedicado con DPDK, tarjetas de red de 100G/200G, hugepages y asignación a NUMA.

VNF

Máquina virtual en KVM/OpenStack con soporte de SR-IOV o paso de PCI, hugepages y asignación de vCPU.

CNF

lano de datos en Kubernetes con Multus, SR-IOV device plugin, hugepages y CPU manager estático. Incluye instalación mediante Helm chart, monitoreo y actualización gradual.

Ventajas de Stingray SGi Router

Sin terminación de TLS

La selección de ruta por SNI no requiere terminar la conexión TLS en el router.

Mínima sobrecarga en el tráfico por defecto

Los flujos sin coincidencias con las reglas siguen la ruta por defecto, sin seguimiento de estado (stateless) y sin proxy TCP. Los flujos que coinciden con las reglas reciben un procesamiento adicional. En las conexiones TCP que una regla dirige a una VRF independiente, el router completa por sí mismo el handshake TCP (SYN-proxy), lee el SNI y abre la conexión con el servidor a través de esa VRF. El tráfico por la ruta por defecto no se proxifica.

Escalado según la carga

El rendimiento aumenta al agregar workers y nodos. Se admite el escalado horizontal entre pares y sitios, así como el modo activo/activo con distribución de pools de direcciones entre nodos.

Tolerancia a fallos

Un par de nodos con BGP y BFD (router BIRD) realiza la conmutación a la ruta de respaldo en caso de falla. Las verificaciones de estado del plano de datos, las interfaces y la configuración permiten retirar automáticamente los anuncios cuando el nodo se degrada.

Gestión y monitoreo

Para la administración están disponibles YAML, CLI y HTTP API. Las métricas de Prometheus y los paneles de Grafana permiten supervisar el funcionamiento por políticas, reglas y VRF. Incluye diagnóstico de flujos, validación de reglas sin aplicarlas, reemplazo en caliente de listas sin detener el procesamiento, aplicación atómica de la configuración con reversión automática en caso de error, e interfaz web con roles de lectura/escritura.

Solicite una demostración gratuita de Stingray SGi Router

Complete el formulario
Nos pondremos en contacto con Uds., especifique su tarea, daremos acceso a la documentación y responderemos sus dudas.
Elige la solución
Discutiremos su situación actual: volumen de tráfico, equipos disponibles, la funcionalidad que necesita.
Prueba gratis
Nuestros ingenieros instalan el software seleccionado y lo adaptan a sus tareas específicas. Сontratación – solo después de que la prueba sea exitosa.